Neue MaRisk-Novelle veröffentlicht
Am 30.06.2026 hat die Bafin das Rundschreiben 06/2026 (BA) Mindestanforderungen an das Risikomanagement (MaRisk) veröffentlicht. Ich habe das Rundschreiben ebenfalls auf grca.planeth eingebunden (Rundschreiben 06/2026 (BA) Mindestanforderungen an das Risikomanagement - MaRisk).
Was ändert sich für uns IT-Revisoren?
Ich sehe für uns folgende relevante Änderungen:
- AT 7.2 wird von dem Digital Operational Resilience Act „gefressen“. D.h. die Bibel (den DORA-Dokumenten) erlaubt es, dass alle Passagen bis auf zwei relevante Statements gestrichen werden können:
- Angemessene Ausstattung
„Umfang und Qualität der technisch-organisatorischen Ausstattung sind an den internen Erfordernissen, den Geschäftsaktivitäten sowie der Risikosituation auszurichten.“ AT 7.2 Tz. 1
„Für die Generierung von Daten und Informationen zu wesentlichen Risikoarten sind angemessene technische und organisatorische Kapazitäten vorzuhalten.“ AT 7.2 Tz. 2 - Datagovernance für Risikodaten
„Zudem sind effektive Prozesse zur Sicherstellung der Datenqualität einzurichten, die eine korrekte und vollständige Erfassung und Darstellung der wesentlichen Risikokomponenten ermöglichen.“ AT 7.2 Tz. 2
- Angemessene Ausstattung
- AT 9 berücksichtigt DORA in der Form, dass entweder DORA (bei ICT-Services) oder AT 9 anzuwenden ist, aber nicht mehr beides. (vgl. hierzu AT 9 Tz.1 Erläuterung:
„Ausgelagerte oder fremdbezogene IKT-Dienstleistungen gemäß Art. 3 Nr. 21 DORA, die dem IKT-Drittparteienrisikomanagement gemäß Art. 28-30 DORA unterliegen, fallen nicht in den Anwendungsbereich des AT 9.“) - AT 7.3 wurde zwar angepasst, ist jedoch bereits in DORA für die IT-Revision ausreichend geregelt…
Was ist mir noch aufgefallen?
- Wir schreiben das Jahr 2026
- Digitalisierung bedeutet, dass Daten in einer strukturierten Form erfasst, gespeichert und weitergegeben werden.
- Mittlerweile etablieren sich als State-Of-The-Art zur Formatierung von regulatorischen Texten:
- XML -Dateien (https://www.gesetze-im-internet.de )
- OSCAL (https://pages.nist.gov/OSCAL/ ; NIST Standards)
- YML-Dateien (BSI C5:2026)
- HTML (Gesetze der EU https://eur-lex.europa.eu/)
- Excel-Datei (Secure Controls Framework, CSA CCM,…)
- Was liefert ein deutscher Regulator? PDF
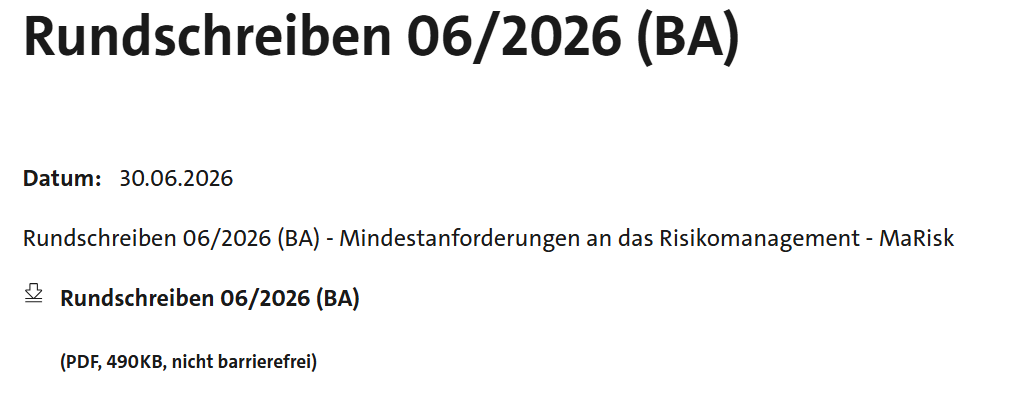
Im Zeitalter der Inklusion ist es wenig erfreulich, dass das Format „nicht barrierefrei“ ist. Man könnte auch sagen, dass es schwer maschinenlesbar ist.
Für die Zukunft wünsche ich mir, dass auch Behörden an „ihre“ Kunden denken. Ihre zentralen Dokumente werden nicht nur einmal gelesen, gelöchert und abgelegt, sondern heutzutage in allerhand Tools verarbeitet. Wenn wir an dieser Stelle Aufwand bei den Unternehmen dadurch senken, dass kein Mensch 3 Stunden die Texte kopiert und formatiert, damit sie weiterverarbeitet werden könne, kann der Bürokratieabbau in Deutschland auch spürbar werden :-).