Ihr kennt es doch auch: „Das geht doch auch in Einfach!“
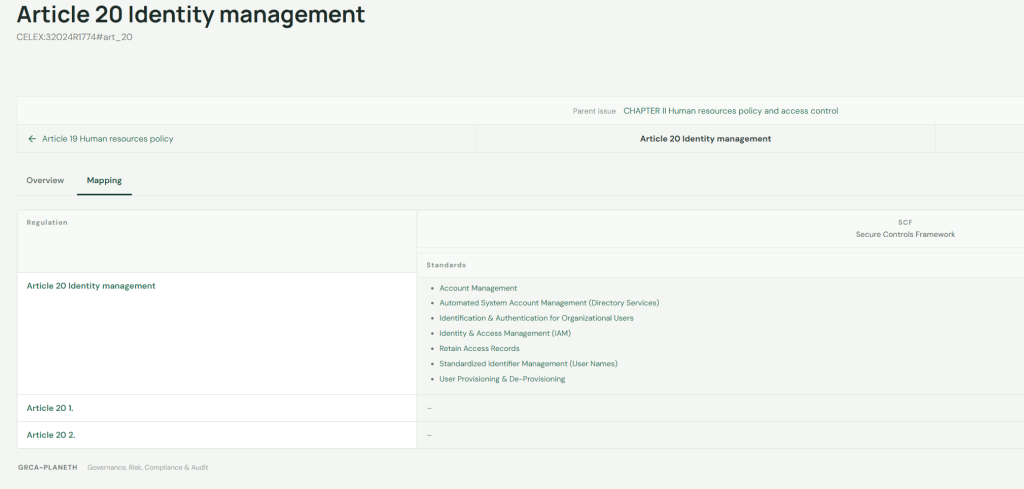
Ich habe mal gefragt, ob HASI mal schauen kann, ob der Article 20 des RTS ICT Riskmanagement vollständig im Secure Controls Framework abgedeckt ist.
Meine Schritte waren:
Artikel öffnen und das Mapping anzeigen:
HASI öffnen:
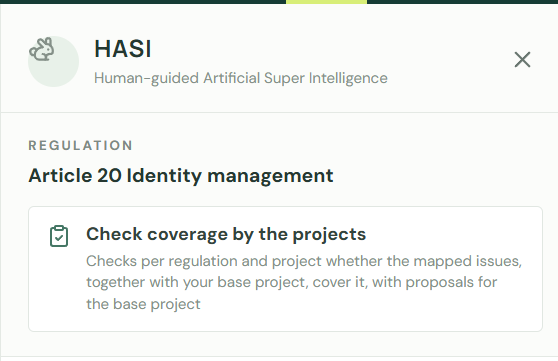
Funktion auswählen:
Da wir immer ein Prüfungsobjekt befüllen wollen, sollen die Ergebnisse immer an ein Audit Object gehängt werden:
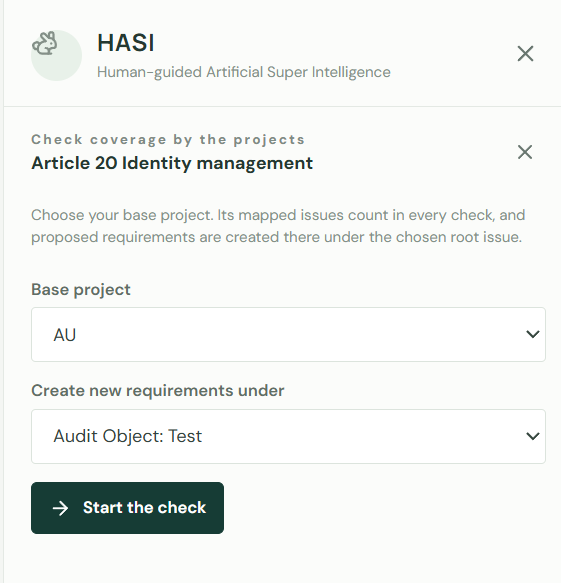
Das Ergebnis:
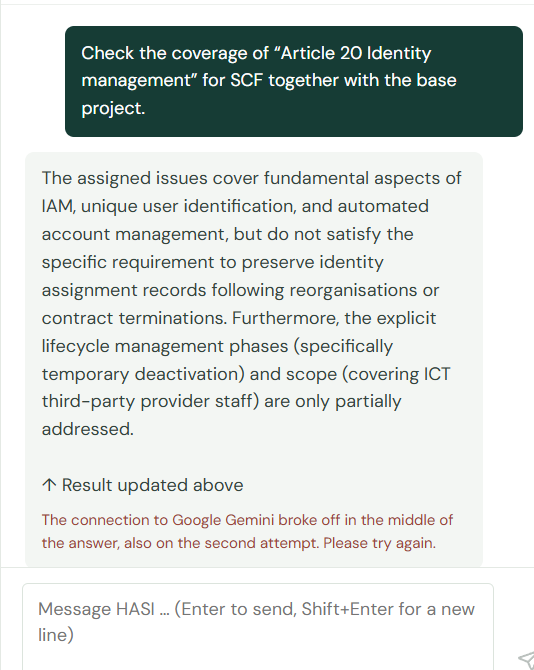
Mist – Tokens wieder aufgebraucht 🙁
Aber das Ergebnis:
The assigned issues cover fundamental aspects of IAM, unique user identification, and automated account management, but do not satisfy the specific requirement to preserve identity assignment records following reorganisations or contract terminations. Furthermore, the explicit lifecycle management phases (specifically temporary deactivation) and scope (covering ICT third-party provider staff) are only partially addressed.
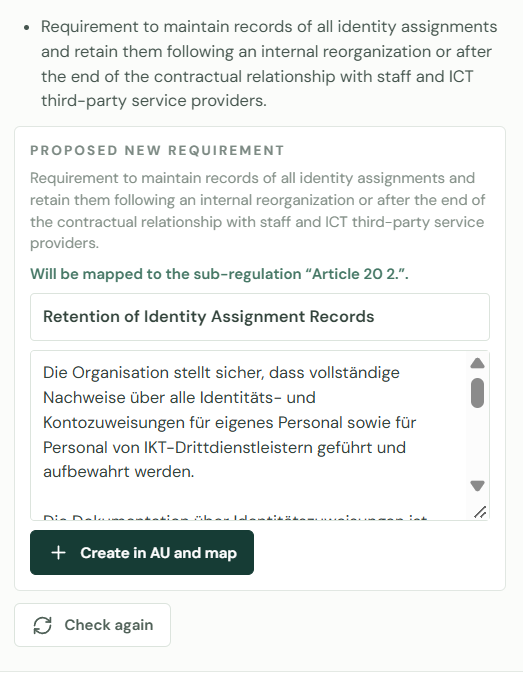
Im letzten Schritt wird ein Vorschlag für eine Requirement gemacht, der dann übernommen werden kann…
Okay, zweiter Versuch:
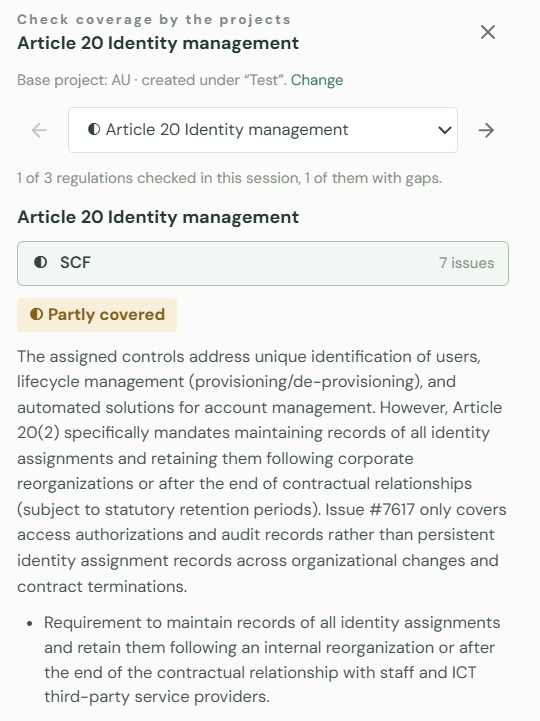
Und hier ist der Vorschlag: