Kategorie: grca.planeth.de

  • HASI is coming!

    HASI is coming!

    AI – Artificial Inteligence – hat jeder!

    Trump hat SI – Super Inteligence

    Wir haben HASI!

    Human-Guided Artificial Super Inteligence

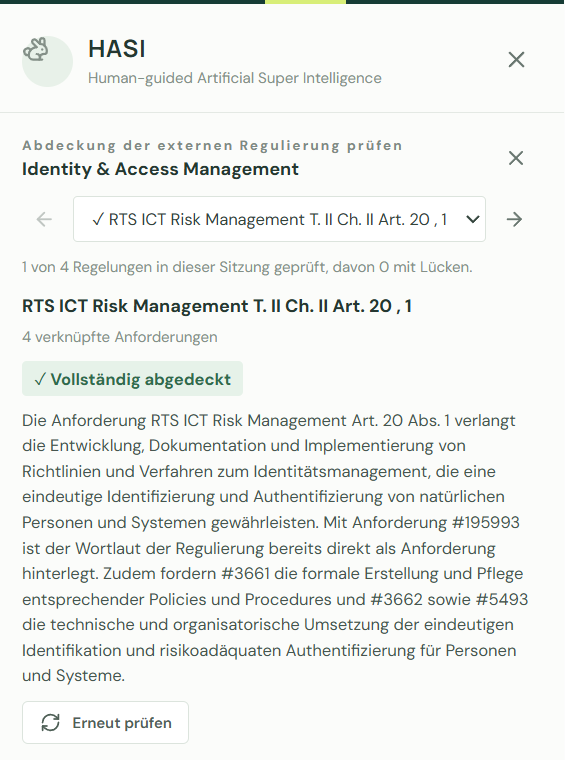
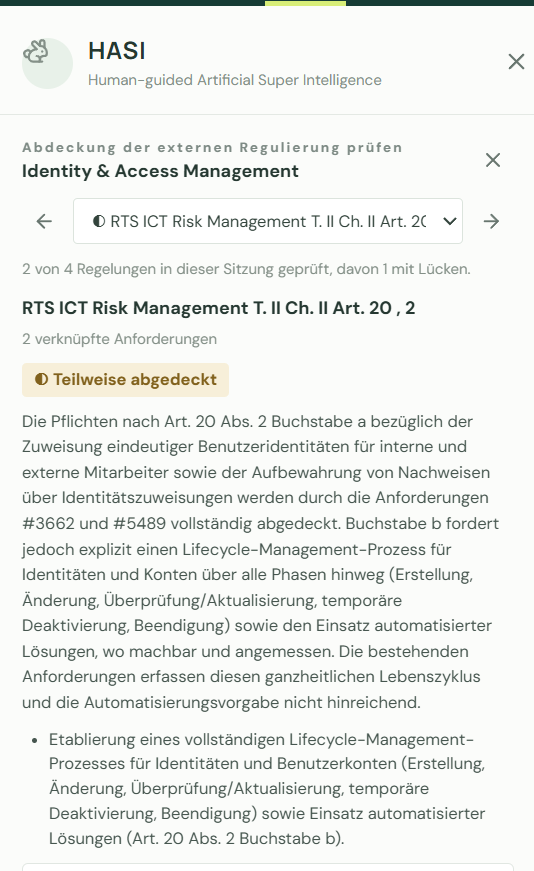
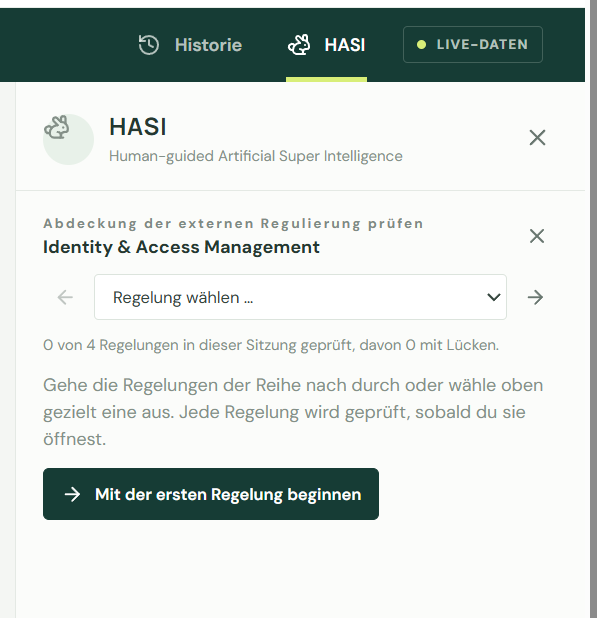
    Damit lässt sich auf Knopfdruck überprüfen, ob die externen Anforderungen angemessen in den Requirements berücksichtigt wurden:

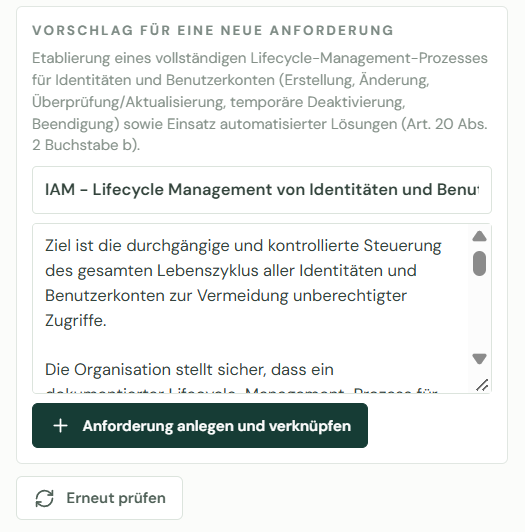
    Wird festgestellt, dass die Regelung nur teilweise abgedeckt ist, wird ein Vorschlag unterbreitet:

    Die Qualität muss noch im Gebrauch validiert werden.

  • neues Feature: Compliance-Mapping

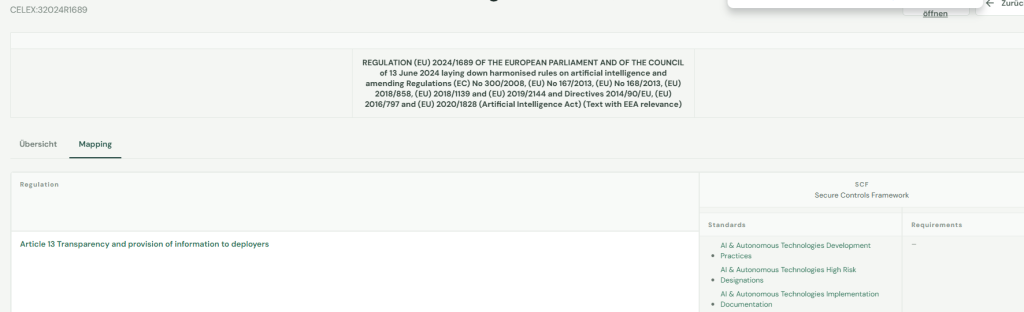
    Für angemeldete User gibt es jetzt ein neues Feature im neuen Client: für jede externe Anforderung kann man jetzt schauen, wie diese in den verfügbaren Requirements oder Standards berücksichtigt wurden.

    Die Tabelle wird in Realtime auf Basis eurer geladenen Daten aufgebaut. Ergo kann das Laden dieses Mappings ein klein wenig dauern…

  • Neues Layout

    Neues Layout

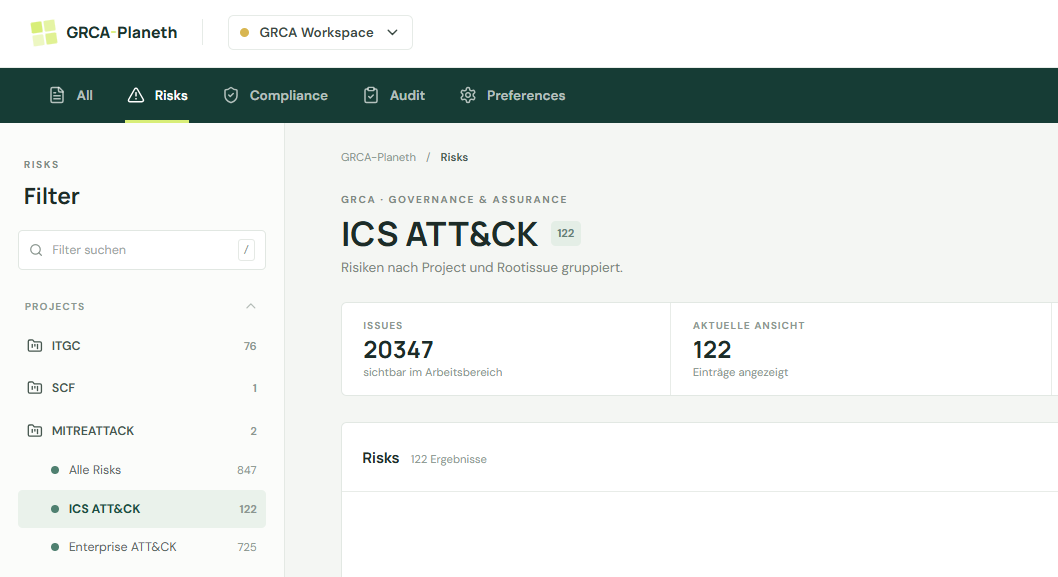
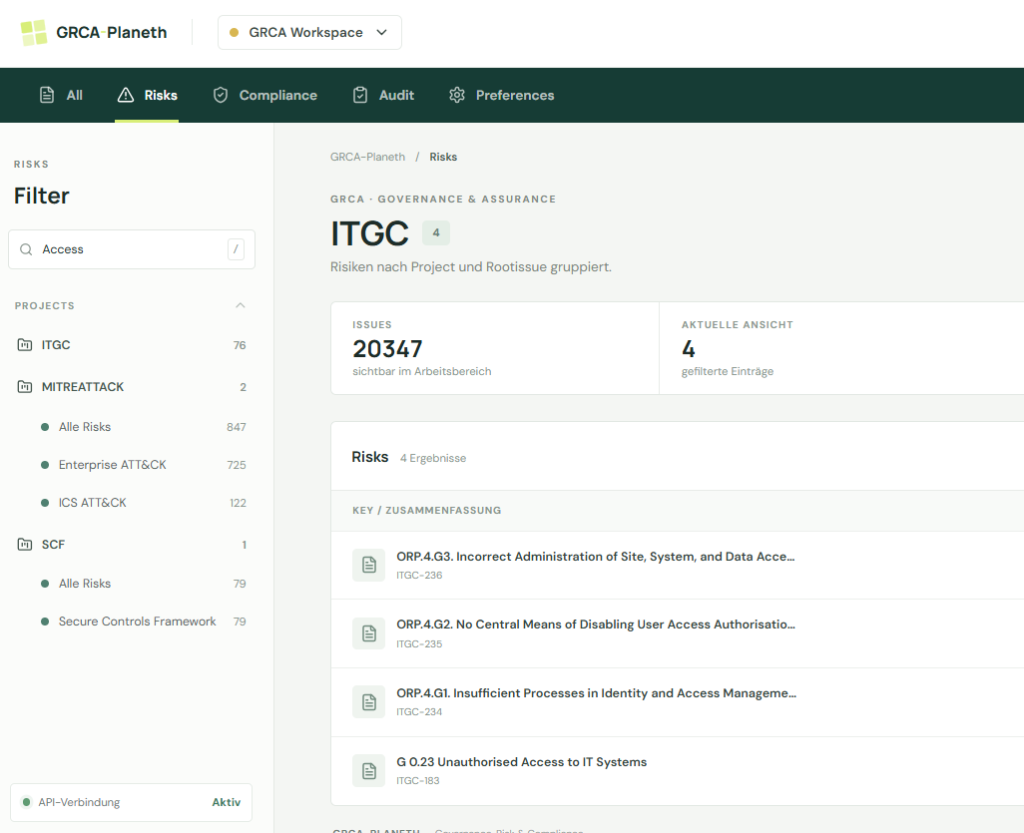
    Aktuell arbeite ich an einem neuen Layout für die angemeldeten User. Ich möchte dem G-R-C-A angemessen Rechnung tragen.

    Im Risk-Bereich können alle Risiken über alle Sourcen eingesehen werden:

    Filtermöglichkeiten sind bereits implementiert.

    Ich hoffe, dass ich einerseits damit die Usability erheblich erhöhen kann, und dabei den Server entlaste

  • 191.412 Objekte!

    So viele Datenobjekte habe ich aktuell importiert!

    • Einen Großteil nimmt EULAW ein: pro Sprache habe ich über 8.000 Objekte importiert.
    • DELAW hat über 3.000 Objekte
    • NIST hat ca. 1.000 Objekte

    Noch werden Verknüpfungen aufgebaut. Über 260.000 sind es bereits.

  • NIST – Almost Done!

    Heute habe ich den Oscalreader in den Betrieb genommen. NIST-SP-800-53 wurde erst einmal importiert. Leider sind die anderen in OSCAL verfügbaren Standards noch nicht einlesbar. Sie entsprechen anscheinend nicht dem letzten OSCAL-Rev.

    Hier geht es zu den NIST-Sourcen.

  • EULAW – Multilingual und Aktuell!

    EULAW – Multilingual und Aktuell!

    Okay, it’s done! Am Wochenende habe ich mal schnell zwei neue Funktionen live genommen:

    • Automatisierte Aktualisierung von EULAW
      Sämtliche EU-Regulation werden jetzt per Script regelmäßig aktualisiert. D.h. bei jedem Lauf wird die SOAP-Schnittstelle von EUR-LEX abgefragt, ob es neue konsolidierte Versionen gibt. Diese werden dann automatisiert importiert.
    • Multilingual
      Nachdem der erste Schritt geschafft war, habe ich einfach mal „ein paar“ Übersetzungen mit eingespielt. Diese werden jetzt automatisiert in der jeweiligen Landessprache bei EULAW angezeigt.

    Sorry, die DORA-Regulations waren noch manuell eingespielt. Die kann ich aktuell noch nicht übersetzen. Ich werde das Zerlegen der Paragraphen noch verbessern (analog zur DORA-Regulation). Dann würde ich die DORA-Regulations auch übersetzbar machen.

    Technisch werden bei EULAW immer zwei Objekte pro angezeigtem Objekt geladen. Leider verdoppelt sich damit die Ladezeit grob – wenn der Cache leer ist.

  • 23.08.2026 – GRCA.PLANETH – Wo stehen wir?

    Ich bin jetzt etwa seit einem halben Jahr dabei, GRCA.PLANETH.DE aufzusetzen. Jetzt ist es mal Zeit zu schauen, wo wir stehen.

    Aktueller Stand

    System

    Das System selbst läuft stabil. Die Objekte stehen in festen Beziehungen. Technisch habe ich bereits Labels realisiert, um die Sourcen besser zu strukturieren.

    Ein Feature funktioniert bereits in der Entwicklung: Wir können eine Regulierung nehmen und schauen, wie sie sich in den einzeln Standards wiederfindet. Es funktioniert auch schon als angemeldeter Benutzer. Dauert jedoch die Zusammenstellung zu lange, bricht der Webserver ab. D.h. auf der Webseite kann man nur für kleinere Regelungen / oder Abschnitte die Analyse erstellen lassen.

    Technisch sehe ich derzeit keine Notwendigkeit, etwas anzupassen.

    Sourcen

    Die Sourcen habe hier aufgelistet. Einen Großteil der Sourcen habe ich automatisiert eingelesen. Hier ist mein Ziel, dass ich regelmäßig ein Update-Script laufen lasse und dann die Sourcen automatisiert aktualisiert werden. Dies habe ich bereits bei den deutschen Gesetzen realisiert. Als nächstes werde ich es bei den EU-Gesetzen umsetzen.

    Sowohl bei den europäischen als auch bei den deutschen Gesetzen muss ich bei dem automatischen Import noch einmal ran: Artikel werden korrekt importiert, ein Import der einzelnen Absätzen erscheint jedoch sinnvoll. Das habe ich noch nicht realisert. Dies ist auch der einzige Grund, warum die DORA noch separat aufgeführt sind.

    Gesamtheit der Sourcen

    Mit der Aufstellung der Sourcen habe ich aktuell den Eindruck, dass ich die Wünsche eines IT-Revisors abdecke. Sollte etwas fehlen, speziell aus der deutschen oder europäischen Regulatorik, so bin wäre ich für einen Hinweis dankbar.

    Sowohl von der CSA für das CCM als auch von der ISACA für COBIT habe ich zwei Statements, dass ich die Frameworks einbinden dürfte. Sobald ich alle anderen Themen umgesetzt habe, nehme ich mich dem gerne an.

    Verknüpfung der Sourcen

    Das Secure Controls Framework nimmt an dieser Stelle eine besondere Rolle ein, da eine Verknüpfungsmatrix zu diversen Standards gibt. Ich habe bereits angefangen, diese einzulesen. Das Ergebnis sieht man bereits auf der Webseite…

    Mein Ziel

    Mein großes Ziel ist, eine Plattform zu schaffen, auf der IT-Revisoren alle frei verfügbaren Sourcen aufrufen können und Auslegungshinweise erhalten. Oder, wenn sie Prüfungen durchführen sollen, Hinweise zu relevanten Anforderungen erhalten. Im Idealfall würde man bereits vorbereite Prüfungskonzepte erhalten.

    Hier ist die Frage wo wir stehen?

    • Sourcen eingebunden – erledigt
    • Sourcen in relevante Anforderungen zerlegt – teilweise erledigt
    • Einheitliche Prüfungsobjekte geformt und relvante Sourcen zugeordnet- offen

    M.E. beginnt jetzt der aufwendige Schritt. Jetzt gilt es, die anhand von Prüfungsobjekten die externen Anforderungen zu untersuchen und Requirements abzuleiten. Das wird jetzt sukzessive geschehen.

    Diesen Teil werde ich jedoch nicht mehr frei veröffentlichen. Ich bin an Mitarbeit interessiert. Soll heißen – wer etwas beisteuert, erhält auch Zugriff. Wer nichts beisteuert bleibt draußen.
  • Blocked By Analyse – Mapping von Regulation

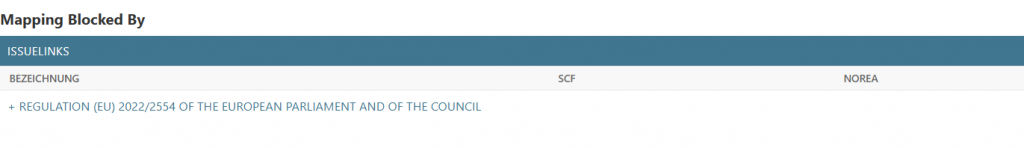
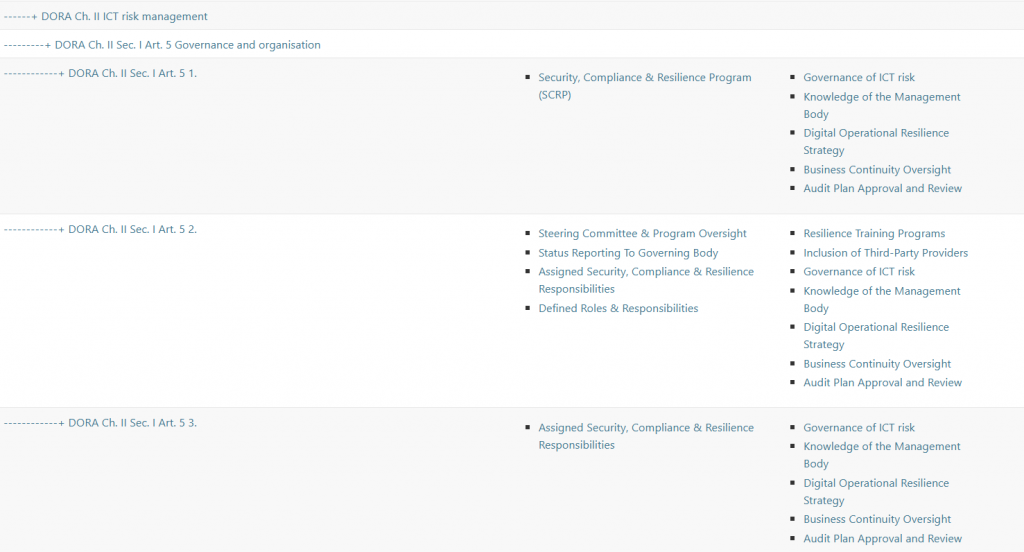
    Mittlerweile habe ich diverse Sourcen eingebunden. Um adhoc eine Gap-Analyse für eine bestimmte Regulierung zu erhalten, habe ich die Blocked By Analyse erstellt:

    In dem Beispiel (https://grca.planeth.de/de/grcaplaneth/issue/3816/mappingblockedby/) werden der DORA alle zugeordneten Standards gegenübergestellt.

    Einen Nachteil der aktuellen Implementierung möchte ich nennen:

    Bei jedem Aufruf wird die Aufstellung neu zusammengestellt. Bei hunderten von Einträgen wie bei der DORA kann es dann schon einmal etwas länger dauern – 2 Minuten, bis die Seite geladen ist.

    Dafür ist sie aber auch stets aktuell.

    Die Ansicht kann übrigens aus jeder Regulierung aufgerufen werden, wenn man angemeldet ist. Sie verbirgt sich direkt unter der Überschrift einer Regulation unter „Blocked By Analysis“

  • Labels fertig

    In der Zwischenzeit habe ich Labels eingeführt.

    Wozu sind diese gut?

    Wir wollen Objekte von fremden Sourcen kategorisieren? Dann können wir uns Labels (Stichworte) anlegen und die Objekte mit den Labels markieren. Über den Label kann auf die so markierten Objekte direkt zugreifen. Denkbare Labelarten sind:

    • Bearbeitungsfortschritte
    • Bedeutung / Wichtigkeit
    • Thematisch

    Wie gehe ich vor?

    1. In meinem Workspace oder Source lege ich die Labels an (siehe Bild oben)
    2. Über die hierarchische Organisation kann ich Statistiken erstellen. Hierzu erstelle ich ein abstraktes Oberlabel und ordne diesem die Unterlabels zu. Sobald dies geschehen ist, kann man im Oberlabel bereits Statistiken zu den Unterlabels sehen.

    3. Anschließend können wir jedes Objekt öffnen und eines der erstellten Labels zuweisen:

    Fazit

    Dies ermöglicht eine interne Organisation nach belieben – auch von „fremden“ Sourcen, bei denen man nur Leserechte hat.

  • BSI veröffentlicht C3A – Criteria enabling Cloud Computing Autonomy

    Unter C3A hat das BSI den C3A – Criteria enabling Cloud Computing Autonomy veröffentlicht. Ich habe ihn in das https://grca.planeth.de unter https://grca.planeth.de/de/grcaplaneth/opensource/source/26/ integriert.